 分享到微信
信息安全工程师案例分析当天每日一练试题地址:www.cnitpm.com/exam/ExamDayAL.aspx?t1=6
往期信息安全工程师每日一练试题汇总:www.cnitpm.com/class/27/e6_1.html
信息安全工程师案例分析每日一练试题(2026/10/24)在线测试:www.cnitpm.com/exam/ExamDayAL.aspx?t1=6&day=2026/10/24
点击查看:更多信息安全工程师习题与指导
信息安全工程师案例分析每日一练试题内容(2026/10/24)
阅读下列说明和代码,回答问题1和问题2,将解答卸载答题纸的对应栏内。
【说明】
某一本地口令验证函数(C语言环境,X86_32指令集)包含如下关键代码:某用户的口令保存在字符数组origPassword中,用户输入的口令保存在字符数组userPassword中,如果两个数组中的内容相同则允许进入系统。 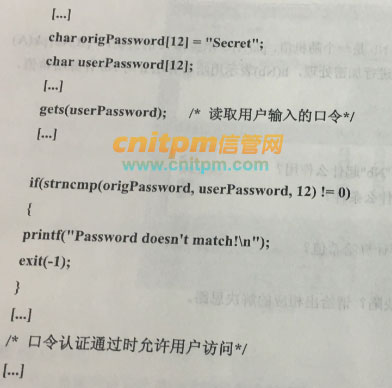
【问题1】(4分)
用户在调用gets( )函数时输入什么样式的字符串,可以在不知道原始口令“Secret”的情况下绕过该口令验证函数的限制?
【问题2】(4分)
上述代码存在什么类型的安全隐患?请给出消除该安全隐患的思路。
信管网考友试题答案分享:
信管网user************:
24个字符,前12个字符和后12个字符相同。缓冲区溢出问题。1.严格规范输入格式以及长度。2.口令密钥等重要信息单独加密存储,不以明文形式保存。
信管网user************:
存在栈溢出。gets函数没有限制输入的长度,但是 userpassword长度只有 12。
换能限制输入长度的函数,比如
read(0, userpassword, 12)
信管网user************:
用户输入超过12位,且前12位等于13-24位,比如输入24个a
内存越界读取,会暴露内存敏感数据,攻击者获取到敏感数据后可以通过敏感信息发起攻击获取主机高级权限
获取用户输入是使用安全函数校验输入长度

信管网订阅号

信管网视频号

信管网抖音号
 温馨提示:因考试政策、内容不断变化与调整,信管网网站提供的以上信息仅供参考,如有异议,请以权威部门公布的内容为准!
信管网致力于为广大信管从业人员、爱好者、大学生提供专业、高质量的课程和服务,解决其考试证书、技能提升和就业的需求。
信管网软考课程由信管网依托10年专业软考教研倾力打造,教材和资料参编作者和资深讲师坐镇,通过深研历年考试出题规律与考试大纲,深挖核心知识与高频考点,为学员考试保驾护航。面授、直播&录播,多种班型灵活学习,满足不同学员考证需求,降低课程学习难度,使学习效果事半功倍。
| 发表评论 查看完整评论 | |


 考试信息推送