 分享到微信
信息安全工程师案例分析当天每日一练试题地址:www.cnitpm.com/exam/ExamDayAL.aspx?t1=6
往期信息安全工程师每日一练试题汇总:www.cnitpm.com/class/27/e6_1.html
信息安全工程师案例分析每日一练试题(2026/9/22)在线测试:www.cnitpm.com/exam/ExamDayAL.aspx?t1=6&day=2026/9/22
点击查看:更多信息安全工程师习题与指导
信息安全工程师案例分析每日一练试题内容(2026/9/22)
阅读下列说明和图,回答问题1至问题2,将解答填入答题纸的对应栏内。
【说明】
访问控制是对信息系统资源进行保护的重要措施,适当的访问控制能够阻止未经授权的用户有意或者无意地获取资源。访问控制一般是在操作系统的控制下,按照事先确定的规则决定是否允许用户对资源的访问。图2-1给出了某系统对客体traceroute.mpg实施的访问控制规则。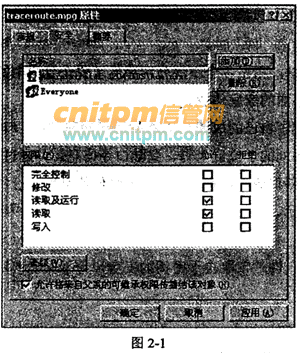
【问题1】(3分)
针对信息系统的访问控制包含哪些基本要素?
【问题2】(7分)
分别写出图2-1中用户Administrator对应三种访问控制实现方法,即能力表、访问控制表、访问控制矩阵下的访问控制规则。
信管网考友试题答案分享:
信管网user************:
主体,客体,访问控制权限能力表
administrator:{文件:<读,执行>}
访问控制表
文件:{administrator:<读,执行>}
访问控制矩阵
文件
administrator <读,执行>
信管网fjnb****:
主体,客体,授权访问1.能力表:主体对客体的访问控制权限,具有读取,修改,写入的能力.
2.访问控制表:是客体允许主体进行的,访问控制权限,具备读取,修改,写入的能力
3.访问控制矩阵:行及主体,列即客体,权限为读取,运行,修改,写入
信管网cnit**************:
主题课题授权访问
adkin➡️trace;rx
traceroute.mpg:admin: rx
信管网user************:
主体客体访问规则traceroute.mpeg(administrator rx)
administrator(traceroute.mpeg rx)
administrator
traceroute rx
信管网user************:
主体 客体 授权访问能力表:
admin-->b:r x
访问控制表:
b-->admin:r x
访问控制矩阵:
b
admin r x

信管网订阅号

信管网视频号

信管网抖音号
 温馨提示:因考试政策、内容不断变化与调整,信管网网站提供的以上信息仅供参考,如有异议,请以权威部门公布的内容为准!
信管网致力于为广大信管从业人员、爱好者、大学生提供专业、高质量的课程和服务,解决其考试证书、技能提升和就业的需求。
信管网软考课程由信管网依托10年专业软考教研倾力打造,教材和资料参编作者和资深讲师坐镇,通过深研历年考试出题规律与考试大纲,深挖核心知识与高频考点,为学员考试保驾护航。面授、直播&录播,多种班型灵活学习,满足不同学员考证需求,降低课程学习难度,使学习效果事半功倍。
| 发表评论 查看完整评论 | |


 考试信息推送